Starke Sicherheit ist für moderne Fahrer unverzichtbar. Ein Auto ist heute kein rein mechanisches Fahrzeug mehr, sondern ein rollendes Computersystem. Viele wichtige Funktionen werden über digitale Nutzerkonten und Cloud-Dienste gesteuert. Gelangen Kriminelle an die Zugangsdaten, erhalten sie unter Umständen Zugriff auf digitale Fahrzeugschlüssel, genaue Standortdaten und gespeicherte Zahlungsdienste. Ein einziges gestohlenes Passwort kann damit weit mehr verursachen als den Verlust persönlicher Daten: Es kann zu finanziellem Schaden führen und sogar die Sicherheit im Straßenverkehr gefährden.
Viele Fahrzeugfunktionen liegen inzwischen in Smartphone-Apps und Online-Plattformen. Das macht den Alltag bequemer, vergrößert aber auch die Zahl möglicher Angriffspunkte. Türen per Fingertipp öffnen, die Standheizung einschalten oder Ladevorgänge automatisch bezahlen: All diese Funktionen hängen an einer digitalen Identität. Sie ist oft genauso wichtig wie das Konto für E-Mail oder Online-Banking. Wer Passwörter mehrfach verwendet oder sein Konto unachtsam schützt, macht es Angreifern leicht. Ein eigener passwortmanager und die Anmeldung mit mehreren Sicherheitsstufen gehören deshalb heute zur Grundausstattung eines verantwortungsvollen Fahrers – genauso wie Airbag und Sicherheitsgurt.
Was sind vernetzte Autos und digitale Konten?
Der Ausdruck „vernetztes Fahrzeug“ oder „Connected Car“ steht für eine große Veränderung im Verkehr. Autos sind heute ständig über Mobilfunk mit Servern der Hersteller, Verkehrssystemen und anderen Fahrzeugen verbunden. Diese Verbindung verändert den Alltag im Auto und verbindet viele technische Bauteile mit verschiedenen Programmen und Online-Diensten.
Zu dieser Entwicklung gehören digitale Benutzerkonten. Sie verbinden den Fahrer mit dem Fahrzeug und den Cloud-Diensten im Hintergrund. Ohne ein solches Konto lassen sich viele Funktionen moderner Autos gar nicht mehr nutzen.
Connected Car: Funktionen zwischen Fahrzeug, App und Cloud
Ein Connected Car besteht aus drei eng verbundenen Teilen: dem Fahrzeug selbst, der Cloud des Herstellers und der Smartphone-App des Nutzers. Sensoren und Steuergeräte im Auto sammeln laufend Betriebsdaten. Über fest eingebaute eSIM-Karten werden diese Daten verschlüsselt an Server gesendet. Dort werden sie verarbeitet, mit Informationen aus Verkehrs- oder Wetterdiensten ergänzt und an die App auf dem Smartphone weitergegeben.
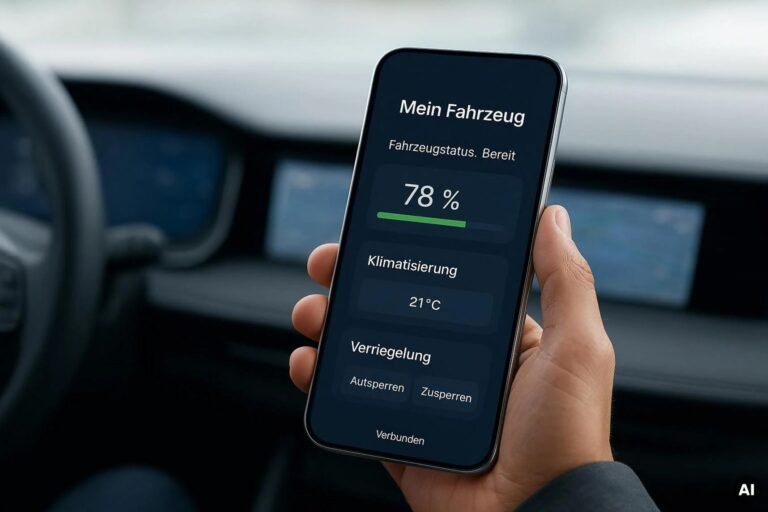
Diese Verbindung bietet viele Fernfunktionen, die vor einigen Jahren noch nicht möglich waren. Fahrer können den Reifendruck prüfen, ein Navigationsziel von zu Hause an das Auto senden, die Klimaanlage einstellen oder den Ladestand eines Elektroautos verfolgen. Erkennt das System einen Fehler oder möglichen Verschleiß, kann es den Fahrer warnen und einen passenden Werkstatttermin vorschlagen.
Weitere News:
- Honda Prelude Type R: Bitte Honda, baut genau das!
- BMW M350 xDrive: Sechszylinder mit 443 PS und Driftmodus
- Alfa Romeo Luna Rossa: Segel-Look für Junior, Tonale, Giulia und Stelvio
Digitale Konten für Fahrzeugzugang, Navigation und Bezahldienste
Das digitale Konto ist in diesem System ein zentraler Schlüssel. Früher reichte meist der mechanische oder elektronische Autoschlüssel aus, um das Fahrzeug zu öffnen und zu starten. Heute übernimmt immer öfter die digitale Identität diese Aufgabe. Mit Bluetooth Low Energy (BLE), NFC oder Ultra-Wideband (UWB) kann die Hersteller-App das Smartphone in einen digitalen Autoschlüssel verwandeln.
Das Konto speichert auch viele persönliche Einstellungen und Zahlungsfunktionen. Cloud-Navigationsdienste merken sich häufig besuchte Ziele, bevorzugte Ladesäulen und persönliche Fahrerprofile. Im selben Konto können Kreditkarten oder Zahlungsdienste hinterlegt sein. So lassen sich Tankvorgänge, Parkgebühren oder Ladevorgänge per „Plug & Charge“ automatisch bezahlen, ohne dass der Fahrer jedes Mal seine Geldbörse nutzen muss.
Warum moderne Autos Teil des Internets der Dinge sind
Die Autoindustrie hat Fahrzeuge in den vergangenen Jahren eng mit dem Internet der Dinge (Internet of Things, IoT) verbunden. Ein neues Auto ist heute im Grunde ein großer IoT-Knoten. Es enthält viele vernetzte Mikrocontroller, Kameras, Radar- und teilweise auch Lidar-Sensoren. Die Grenzen zwischen Fahrzeugtechnik und Informationstechnik sind dadurch sehr klein geworden.
Wie andere IoT-Geräte – etwa intelligente Heizungen oder Anlagen in Fabriken – kommuniziert das Auto ständig mit seiner Umgebung. Dieses Verfahren heißt Vehicle-to-Everything oder V2X. Das Fahrzeug kann Daten mit Ampeln, Baustellenwarnungen und anderen Verkehrsteilnehmern austauschen. Das soll Unfälle vermeiden und den Verkehr besser lenken. Gleichzeitig entstehen bekannte IoT-Risiken: fehlerhafte Software von Zulieferern, Abhängigkeit von Cloud-Diensten und schlecht geschützte Netzwerkschnittstellen.
Welche Sicherheitsrisiken entstehen durch Connected Cars?
Mit der zunehmenden Verbindung von Fahrzeugen entstehen neue Gefahren. Früher brauchten Autodiebe Werkzeuge oder Gewalt. Heute können sie unter Umständen mit spezieller Software, Funkgeräten oder gestohlenen Zugangsdaten arbeiten. Die möglichen Angriffspunkte liegen im Auto, in Apps, bei Servern und bei beteiligten Dienstleistern.
Ein Angriff setzt dabei nicht immer voraus, dass sich der Täter in der Nähe des Fahrzeugs befindet. Schwachstellen in Online-Plattformen oder Servern können es ermöglichen, ein Auto über das Internet anzugreifen – unabhängig davon, in welchem Land es gerade steht.
Hackerangriffe auf Fahrzeug, App und Cloud
Viele erfolgreiche Angriffe auf vernetzte Autos beginnen nicht direkt am Fahrzeug. Häufig richten sie sich gegen die dahinterliegenden Cloud- und Telematiksysteme. Server für Smartphone-Apps, Händlerportale oder Flottendaten sind für Kriminelle besonders interessant. Ein einziger Angriff kann ihnen Zugang zu sehr vielen Fahrzeugen verschaffen.
Dafür nutzen Hacker zum Beispiel falsche Einstellungen, unsichere Programmierschnittstellen (APIs) oder Fehler in Webanwendungen. Können sie die Anmeldung umgehen oder digitale Zugriffsschlüssel fälschen, lassen sich Befehle an die Systeme des Herstellers senden. Auch Zulieferer und externe IT-Dienste sind mögliche Ziele. Werden sie durch Erpressungstrojaner angegriffen, können dabei Informationen über die gesamte technische Struktur bekannt werden.
Was passiert, wenn Angreifer das Auto fernsteuern?
Ein Fahrzeug während der Fahrt aus der Ferne zu beeinflussen, ist keine reine Zukunftsvorstellung. Bei einer bekannten Sicherheitsvorführung manipulierten Forscher über das Internet unter anderem Motor, Bremsen und Getriebe eines Jeeps. Danach mussten 1,4 Millionen Fahrzeuge zurückgerufen werden. Das Beispiel zeigt, wie gefährlich eine Verbindung zwischen dem Internet und wichtigen Fahrzeugfunktionen sein kann. Besonders problematisch ist es, wenn sicherheitsrelevante Fahrzeugbusse wie CAN oder Ethernet nicht streng von Infotainment und Telematik getrennt sind.
Gestohlene Zugangsdaten und missbrauchte digitale Konten
Die größte praktische Schwachstelle ist oft der Umgang mit Zugangsdaten. Durch Datenlecks, Phishing oder sogenannte Credential-Stuffing-Angriffe können Kriminelle die E-Mail-Adresse und das Passwort eines Fahrerkontos erhalten. Haben sie Erfolg, können sie das digitale Abbild des Fahrzeugs weitgehend kontrollieren.
Datenschutzrisiken durch Standort-, Fahr- und Nutzungsdaten
Vernetzte Fahrzeuge sammeln sehr viele persönliche Daten. Neben Geschwindigkeit und Verbrauch speichern sie oft genaue GPS-Positionen, Fahrstrecken, Parkzeiten und Beschleunigungen. Werden diese Daten mit der Fahrgestellnummer oder dem Namen des Halters verbunden, gelten sie nach der EU-Datenschutz-Grundverordnung als personenbezogene Daten und stehen unter besonderem Schutz.
Warum starke Kontosicherheit für Fahrer wichtig ist
Da digitale und physische Funktionen eng zusammenarbeiten, gehört der Schutz des Fahrzeugkontos zur persönlichen Sicherheit. Wer sein Konto vernachlässigt, setzt sein Eigentum, seine Privatsphäre und im schlimmsten Fall auch andere Menschen einem Risiko aus.
Früher bedeutete ein gehacktes Konto vielleicht, dass ein Streaming-Profil verändert oder eine Spam-Nachricht verschickt wurde. Bei einem Fahrzeugkonto kann ein Angriff direkt Folgen im Alltag und in der realen Umgebung haben.
Ein Konto kann Zugang zu mehreren Fahrzeugfunktionen eröffnen
Viele Hersteller bündeln zahlreiche Funktionen in einem zentralen „Single Sign-On“-Konto. Wer sich dort erfolgreich anmeldet, erhält oft mehr als eine einzelne Berechtigung. Je nach Anbieter kann das Konto fast alle digitalen Fahrzeugfunktionen steuern.
Über das Profil lässt sich der Wagen zum Beispiel in einer Tiefgarage finden, man kann vergangene Fahrten ansehen oder neue digitale Schlüssel für Familienmitglieder und Freunde anlegen. Wenn Unbefugte dieses Konto übernehmen, verliert der rechtmäßige Besitzer die Kontrolle über wichtige Einstellungen. Im schlimmsten Fall können Täter das Fahrzeug absichtlich außer Betrieb setzen.
Mehrfaktor-Authentifizierung schützt auch bei Passwortdiebstahl
Ein Passwort allein reicht bei heutigen Angriffen oft nicht mehr aus. Durch Angriffe auf Online-Dienste sind Milliarden gestohlener Zugangsdaten im Umlauf. Passwörter können durch automatisierte Rateversuche erraten oder durch gefälschte Nachrichten abgefangen werden.
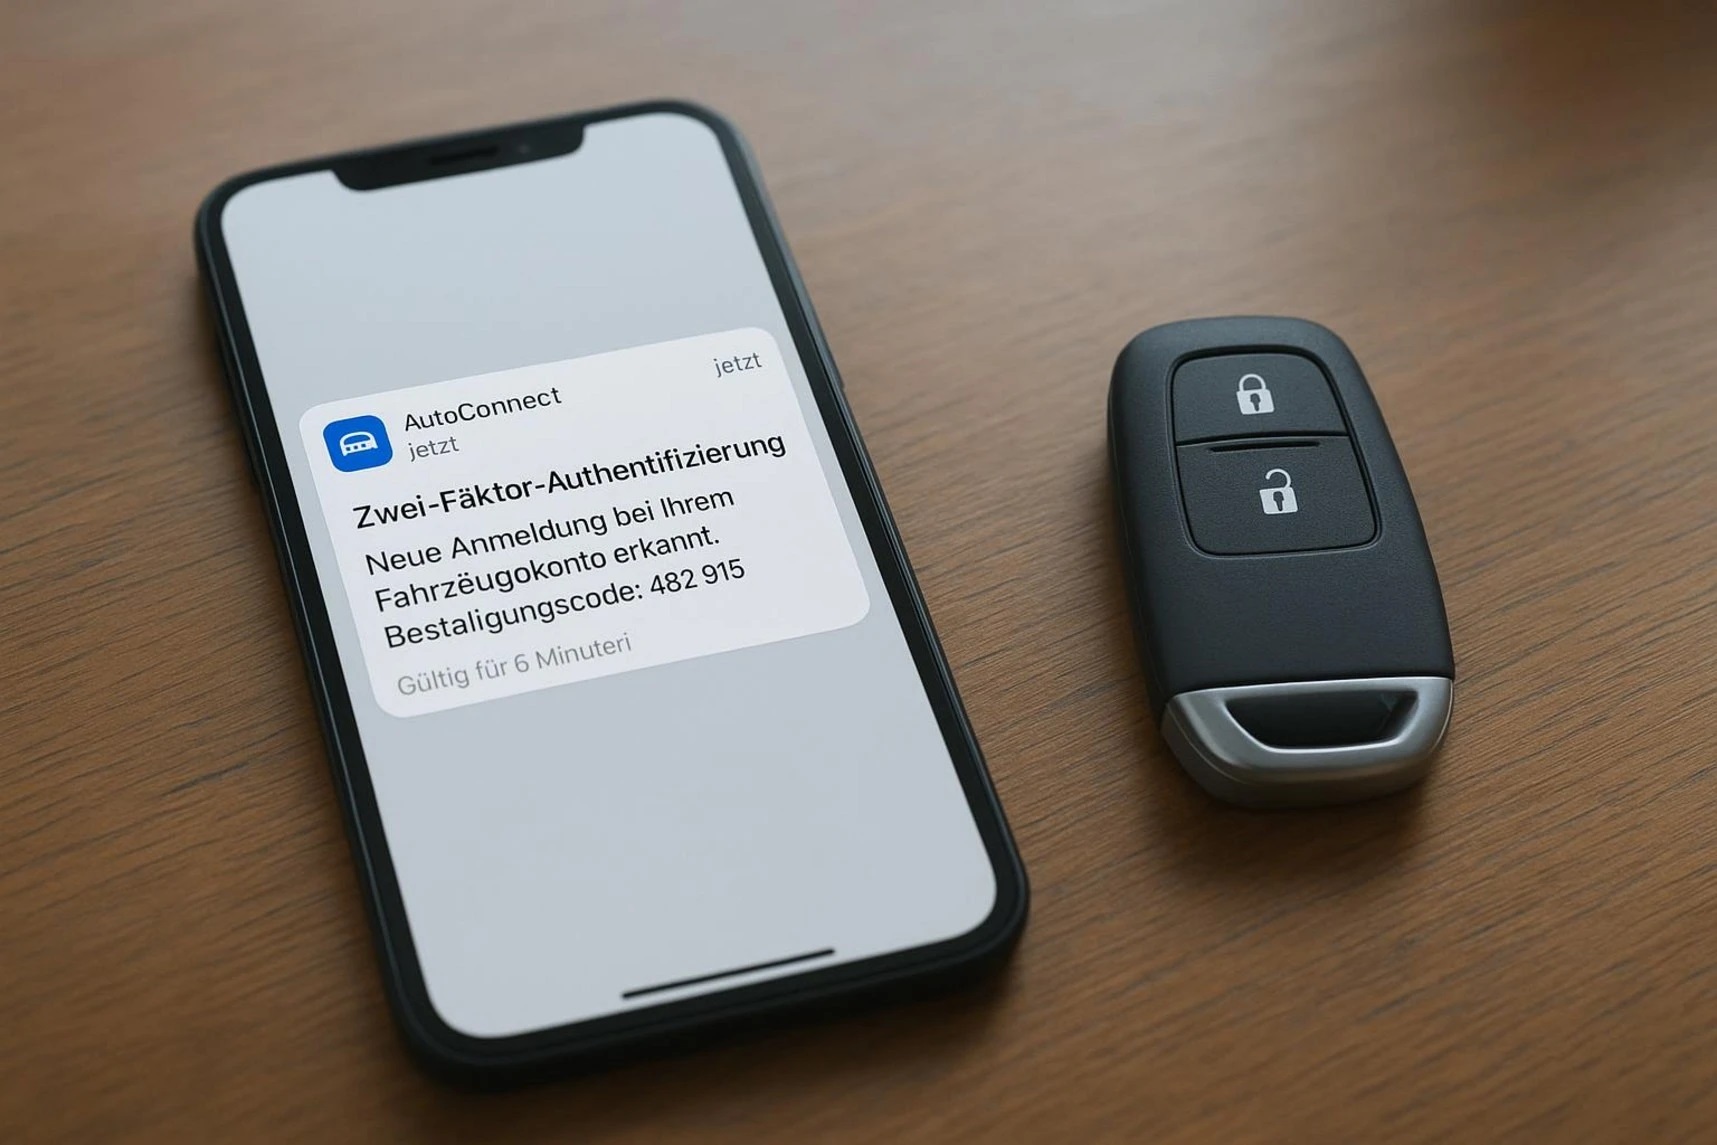
Die Mehrfaktor-Authentifizierung (MFA) setzt hier eine zusätzliche Hürde. Selbst wenn ein Täter das richtige Passwort besitzt, kann er sich nicht anmelden, solange ihm der zweite Nachweis fehlt. Das kann ein zeitlich begrenzter Code aus einer Authentifikator-App oder ein biometrisches Merkmal auf dem Smartphone sein. MFA macht gestohlene Passwörter für Angreifer deutlich weniger nützlich und sollte bei jedem vernetzten Fahrzeugkonto eingeschaltet werden.
Sichere Zahlungsdaten für Laden, Parken und digitale Dienste
Parkgebühren und Ladevorgänge werden immer häufiger direkt über das Fahrzeug oder eine App bezahlt. Dafür werden Kreditkarten, SEPA-Mandate oder Konten bei Zahlungsanbietern im Nutzerprofil gespeichert. Diese Art der Bezahlung wird oft als „In-Car-Payment“ bezeichnet.
Individuelle Nutzerrechte für Familien, Flotten und Carsharing
Ein Fahrzeug wird selten immer von derselben Person gefahren. Familien teilen sich Autos, Firmen nutzen Flotten und beim Carsharing wechseln die Nutzer regelmäßig. Eine gute Kontoverwaltung erlaubt verschiedene Rollen und Rechte. So müssen die Hauptzugangsdaten nicht an andere Personen weitergegeben werden.
Wie schützen Hersteller vernetzte Fahrzeuge?
Hersteller stehen unter politischem, rechtlichem und öffentlichem Druck, Fahrzeuge gegen digitale Angriffe zu schützen. Die UN-Regelungen R155 und R156 verpflichten sie seit Mitte 2024 dazu, geprüfte Systeme für Cybersicherheit und Software-Updates über die gesamte Nutzungsdauer eines Fahrzeugs bereitzuhalten.
Um diese Vorgaben umzusetzen, bauen Ingenieure mehrere Schutzschichten ein. Sicherheit wird heute bereits bei der Entwicklung eingeplant. Sie soll nicht erst nachträglich durch zusätzliche Programme entstehen. Dieses Vorgehen wird als „Security by Design“ bezeichnet.
Sicherheit in Schichten von der Fahrzeugelektronik bis zur Cloud
Ein wichtiger Grundsatz heißt „Defense in Depth“, also Schutz durch mehrere Ebenen. Wenn ein Angreifer eine Ebene überwindet, stößt er auf die nächste. Auf der untersten Ebene speichern Hardware-Sicherheitsmodule (Hardware Security Modules, HSM) wichtige kryptografische Schlüssel direkt in den Chips der elektronischen Steuergeräte (ECUs). Diese Schlüssel sollen vor Manipulation geschützt sein.
Verschlüsselung schützt Daten bei Übertragung und Speicherung
Alle wichtigen Datenwege müssen verschlüsselt sein. Befehle aus der Smartphone-App werden über die Cloud an das Auto geschickt. Dabei kommen Verfahren wie TLS mit starken Verschlüsselungsmethoden zum Einsatz. Sie erschweren es Angreifern, Nachrichten im Mobilfunknetz mitzulesen oder zu verändern.
Sichere Software-Updates schließen bekannte Schwachstellen
Moderne Autos enthalten Millionen Zeilen Programmcode. Fehler lassen sich deshalb nicht vollständig vermeiden. Entscheidend ist, bekannte Sicherheitslücken schnell zu schließen. Dafür nutzen Hersteller Over-the-Air-Updates (OTA). Sie können neue Software über das Mobilfunknetz aufspielen, ohne dass das Fahrzeug in eine Werkstatt gebracht werden muss.
Was können Fahrer sofort für mehr Sicherheit tun?
Hersteller müssen sichere Systeme liefern. Trotzdem liegt ein wichtiger Teil des Schutzes bei den Nutzern. Falsche Einstellungen, unüberlegte Klicks oder schwache Passwörter können auch gute technische Schutzmaßnahmen aushebeln.
Mit einigen einfachen Schritten kann jeder Fahrer sein vernetztes Auto besser vor unbefugtem Zugriff und Datenverlust schützen.
Für jedes Fahrzeugkonto ein eigenes, langes Passwort verwenden
Die wichtigste Grundregel lautet: Ein Passwort darf nicht für mehrere Konten verwendet werden. Wer für die Fahrzeug-App dasselbe Passwort nutzt wie für einen Online-Shop oder ein altes E-Mail-Konto, setzt sein Auto einem unnötigen Risiko aus. Wird einer dieser anderen Dienste angegriffen, versuchen Täter die gestohlenen Zugangsdaten oft auch bei der Fahrzeug-App.
Das Passwort für das Fahrzeugkonto sollte mindestens 16 zufällige Zeichen enthalten. Eine Mischung aus Buchstaben, Zahlen und Sonderzeichen macht es schwerer zu erraten. Niemand kann sich viele solche Zeichenfolgen merken. Sicherheitssoftware kann sichere Passwörter erzeugen, verschlüsselt speichern und bei der Anmeldung automatisch eintragen.
Mehrfaktor-Authentifizierung und biometrische Anmeldung aktivieren
Bietet der Hersteller oder ein Mobilitätsdienst MFA an, sollte die Funktion eingeschaltet werden. Die Einrichtung dauert meist nur wenige Minuten und macht einen erfolgreichen Kontodiebstahl deutlich schwieriger.
App-basierte Verfahren wie Authentifikator-Apps oder Push-Bestätigungen auf bekannten Geräten sind meist besser als SMS-Codes. SMS können durch sogenannte SIM-Swapping-Angriffe abgefangen werden. Die Fahrzeug-App auf dem Smartphone sollte zusätzlich durch Fingerabdruck oder Gesichtserkennung geschützt sein. So bleibt sie auch bei einem Verlust des entsperrten Telefons besser geschützt.
Apps, Infotainment und Smartphone regelmäßig aktualisieren
Software wird nicht wie ein mechanisches Bauteil abgenutzt. Sie kann aber unsicher werden, sobald neue Fehler bekannt werden. Deshalb sollten alle digitalen Bestandteile des Fahrzeugs regelmäßig aktualisiert werden.
Dazu gehören das Betriebssystem des Smartphones und die offizielle App des Herstellers. Auch Hinweise auf OTA-Updates für Infotainment und Steuergeräte sollten nicht wochenlang ignoriert werden. Updates sollten möglichst zeitnah im sicheren Stillstand installiert werden. So lassen sich bekannte Angriffspunkte schneller schließen.
Anmeldungen, verknüpfte Geräte und Berechtigungen prüfen
Fahrerkonten sollten regelmäßig auf ungewöhnliche Aktivitäten geprüft werden. Viele Hersteller bieten dafür Sicherheitsübersichten an. Dort stehen oft die letzten Anmeldungen, aktive Sitzungen und verbundenen Smartphones.
Wird ein unbekanntes Gerät angezeigt oder kommt ein Zugriff aus einer Region, in der man nie war, sollten sofort alle Sitzungen beendet und das Passwort geändert werden. Danach sollte der Support des Herstellers informiert werden. Auch App-Rechte wie der Zugriff auf den Standort oder die Kontakte sollten geprüft werden. Erlaubt werden sollte nur, was für die jeweilige Funktion nötig ist.
Fahrzeugdaten vor Verkauf, Werkstattbesuch oder Rückgabe löschen
Beim Verkauf oder bei der Rückgabe eines Miet- oder Leasingwagens wird ein Datenschutzrisiko oft übersehen. Wer sein Smartphone mit dem Infotainment verbindet, speichert möglicherweise das Telefonbuch, Anruflisten, die Wohnadresse und frühere Navigationsziele im Fahrzeug.
Vor der Übergabe sollte das Infotainment vollständig auf die Werkseinstellungen zurückgesetzt werden. Zusätzlich muss die Verbindung zwischen dem Auto und dem digitalen Konto in der Smartphone-App gelöscht werden. Der neue Besitzer darf keine alten Profile übernehmen können. Der frühere Besitzer darf nach der Übergabe umgekehrt nicht mehr in der Lage sein, das Fahrzeug per App zu orten.
Phishing-Nachrichten und gefälschte Fahrzeug-Apps erkennen
Kriminelle nutzen Täuschung, um Zugangsdaten zu stehlen. Sie verschicken echt wirkende E-Mails oder SMS im Namen eines Fahrzeugherstellers oder Ladeanbieters. Darin behaupten sie zum Beispiel, das Konto sei gesperrt oder eine Rechnung müsse sofort bestätigt werden.
Links in solchen Nachrichten sollten nicht angeklickt werden. Stattdessen sollte die offizielle Website oder App selbst geöffnet werden, um den Kontostatus zu prüfen. Fahrzeug-Apps sollten ausschließlich aus dem offiziellen App Store von Apple oder Google stammen. Apps aus unbekannten Quellen können Schadsoftware enthalten, die Passwörter abfängt oder Angreifern einen versteckten Zugang verschafft.
Wer diese Schritte beachtet, kann die Vorteile vernetzter Fahrzeuge sicherer nutzen. Ein vorsichtiger Umgang mit Passwörtern, Apps und Schnittstellen sorgt dafür, dass digitale Mobilität eine praktische Hilfe im Alltag bleibt.